Spring naar hoofdinhoud
    AI Audit Process

    De AI audit – compliance meten én verbeteren

    Een AI audit is geen eenmalige controle maar een iteratief proces dat de betrouwbaarheid, legaliteit en ethiek van jouw AI-systeem waarborgt. Hier lees je hoe je een audit uitvoert conform de AI Act en hoe VeriAi dit proces ondersteunt.

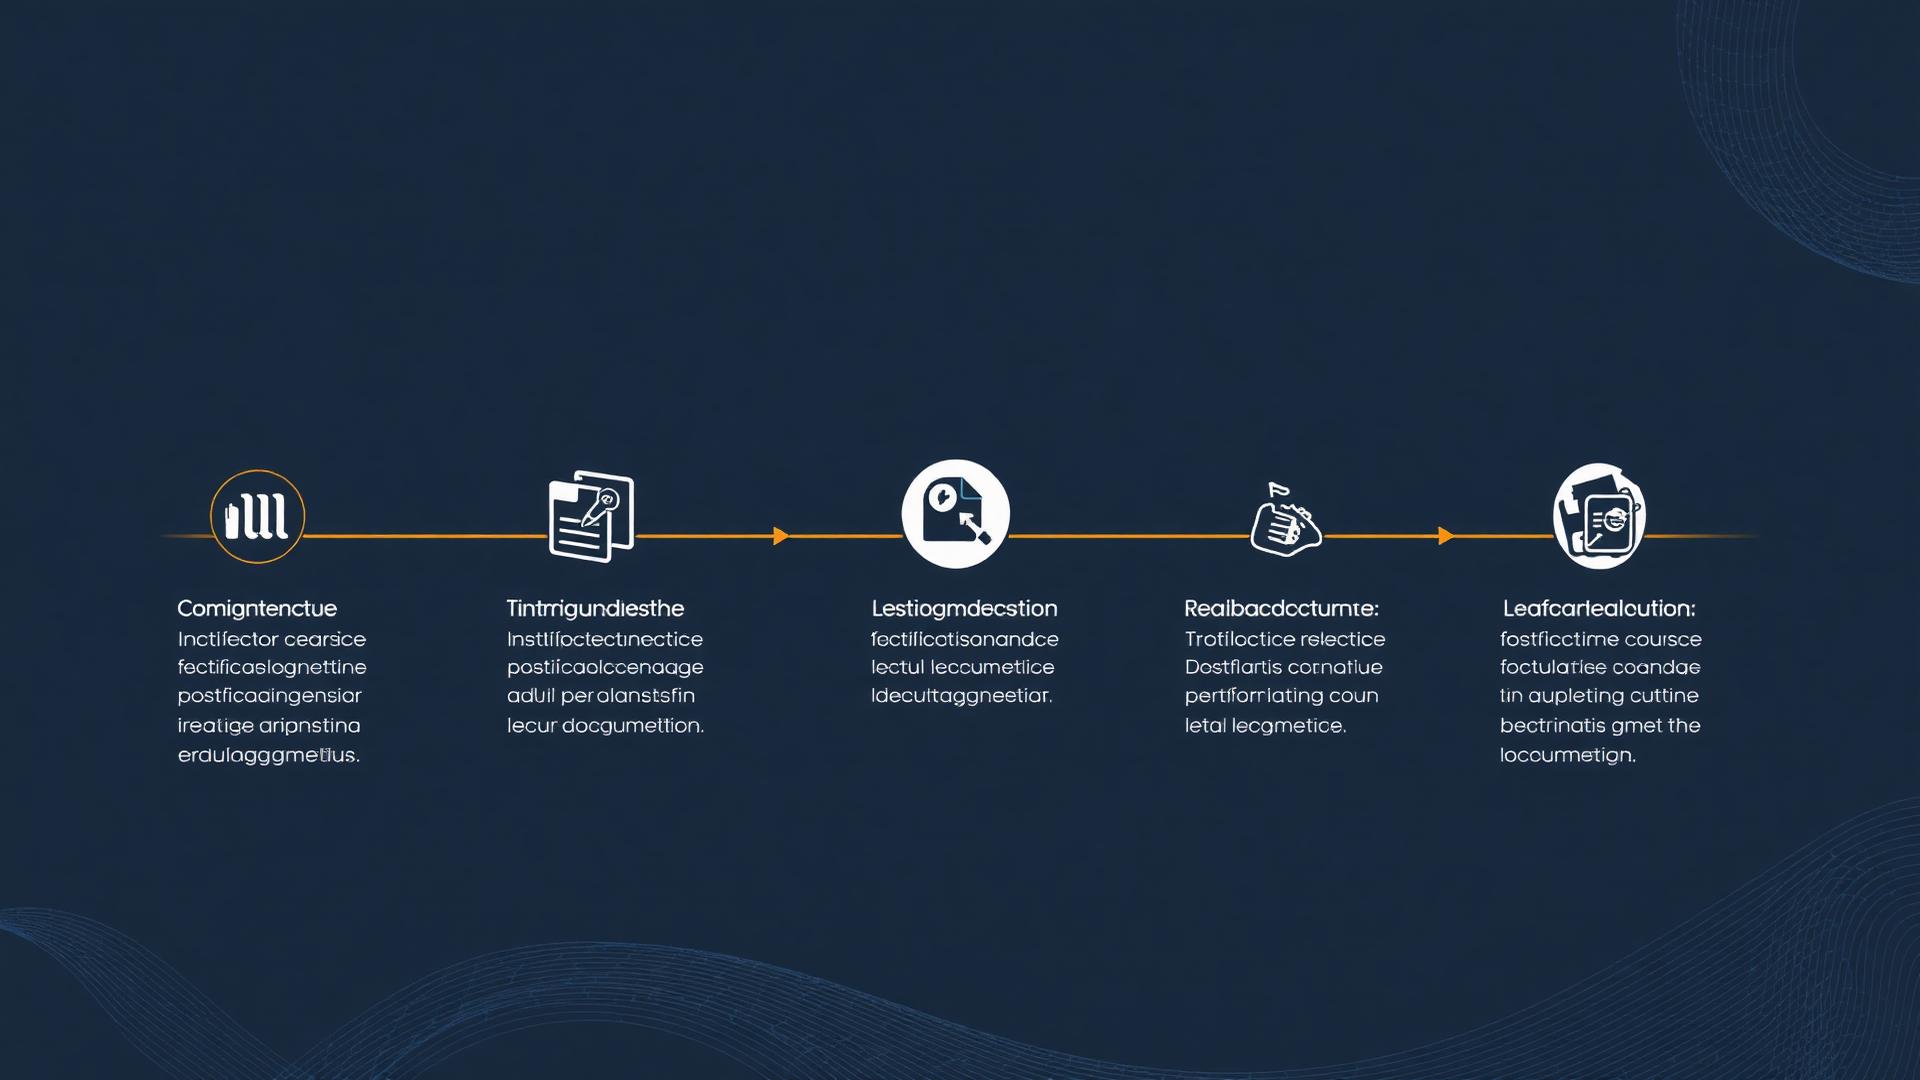
    5 fases van een AI audit

    1. Scope afbakenen

    Welk systeem, welke data, welke beslissingen?

    2. Risico-identificatie

    Impact op fundamentele rechten, bias, uitlegbaarheid

    3. Technische analyse

    Logging, modelgedrag, traceerbaarheid

    4. Compliance-check

    Toetsing aan AI Act, AVG, sectorale normen

    5. Rapportage & aanbevelingen

    Gedetailleerde bevindingen en verbeterpunten
    AI Audit Workflow

    Tools en formats van VeriAi

    • Audit templates (algemeen + sectorspecifiek)
    • AI risk scanner (voor snelle intake)
    • Compliance mapping tool (AI Act ↔ GDPR ↔ ISO)
    • Rapportgenerator met LLM-ondersteuning

    Wie voert de audit uit?

    Intern

    Auditors met juridische én technische kennis

    Extern

    Auditfirma's (zoals VeriAi-partners)

    Gecombineerd

    Verankering én onafhankelijkheid
    AI Monitoring Dashboard

    Periodiciteit en herhaling

    Pre-deploy + jaarlijkse herbeoordeling

    Bij model updates, nieuwe data of gewijzigde use case

    Vraag onze AI audit intake aan – gratis binnen 24 uur

    Start vandaag met een professionele AI audit voor jouw organisatie.

    Deel dit artikel:LinkedInXE-mail

    Gerelateerde pagina's

    Veelgestelde Vragen over AI Compliance

    Wat is de AI Act en wanneer treedt deze in werking?
    De EU AI Act is de eerste grootschalige AI-wetgeving wereldwijd. De wet is in 2024 aangenomen en wordt gefaseerd van kracht tussen 2024 en 2027. Organisaties die AI-systemen ontwikkelen of gebruiken moeten zich voorbereiden op verplichtingen rond risicoclassificatie, transparantie en documentatie.
    Wat is het verschil tussen een AI audit en een IT audit?
    Een AI audit gaat verder dan een traditionele IT audit. Waar IT audits focussen op systeembeveiliging en dataprocessing, toetst een AI audit ook op bias, fairness, transparantie, uitlegbaarheid en ethische aspecten van algoritmen. Lees meer in ons artikel over AI audits vs IT audits.
    Welke AI-systemen vallen onder de EU AI Act?
    De EU AI Act classificeert AI-systemen in vier risicocategorieën: verboden, hoog-risico, beperkt risico en minimaal risico. Hoog-risico systemen — zoals AI in HR, gezondheidszorg en financiële dienstverlening — zijn onderworpen aan de strengste verplichtingen.
    Wat is een AI impact assessment (AIIA)?
    Een AI Impact Assessment is een gestructureerde beoordeling van de effecten van een AI-systeem op mens en maatschappij. Het is verplicht voor hoog-risico systemen onder de AI Act en omvat analyse van risico's, mitigatiemaatregelen en stakeholderimpact.
    Wat is ISO 42001 en waarom is het belangrijk?
    ISO 42001 is de internationale standaard voor AI-managementsystemen. Het biedt een framework voor het verantwoord ontwikkelen, implementeren en beheren van AI. Certificering toont aan dat een organisatie AI governance serieus neemt.
    Hoe kan mijn organisatie zich voorbereiden op de AI Act?
    Begin met het inventariseren van uw AI-systemen, classificeer ze op risiconiveau, voer gap-analyses uit, stel documentatie op en implementeer governance structuren. Onze kennisbankartikelen en gratis tools helpen u op weg.
    Wat zijn de belangrijkste verplichtingen voor hoog-risico AI?
    Hoog-risico AI-systemen moeten voldoen aan eisen rond risicomanagement, datagovernance, technische documentatie, transparantie, menselijk toezicht en cybersecurity. Een conformiteitsbeoordeling door een aangemelde instantie kan vereist zijn.

    Meer Weten over AI Compliance?

    Neem contact op voor een gratis quickscan of bekijk onze gratis compliance tools